
Seiring pertumbuhan penggunaan cloud di perusahaan, mengelola banyak akun AWS menjadi semakin kompleks. Tim IT harus memastikan keamanan tetap terjaga, standar perusahaan diterapkan secara konsisten, dan pada saat yang sama memberikan fleksibilitas kepada setiap tim untuk membangun infrastruktur sesuai kebutuhan mereka.
Untuk menjawab tantangan tersebut, AWS menyediakan berbagai layanan yang dapat membantu otomatisasi pengelolaan lingkungan cloud. Dua di antaranya adalah Landing Zone Accelerator (LZA) dan Account Factory for Terraform (AFT).
Dengan menggabungkan kedua solusi ini, perusahaan dapat membangun lingkungan AWS yang lebih aman, terstandarisasi, dan mudah dikelola menggunakan Terraform.
Apa Itu Landing Zone Accelerator (LZA)?
Landing Zone Accelerator atau LZA adalah solusi dari AWS yang membantu perusahaan membangun fondasi cloud yang aman dan sesuai dengan praktik terbaik AWS.
Secara sederhana, LZA membantu organisasi:
- Membuat struktur akun AWS yang terorganisir.
- Menerapkan kebijakan keamanan secara otomatis.
- Mengelola akun dalam jumlah besar.
- Memenuhi kebutuhan tata kelola (governance) perusahaan.
LZA sangat cocok digunakan oleh perusahaan yang memiliki banyak departemen, proyek, atau anak perusahaan yang menggunakan AWS.
Apa Itu Account Factory for Terraform (AFT)?
AFT adalah solusi AWS yang memungkinkan perusahaan membuat dan mengelola akun AWS menggunakan Terraform.
Terraform sendiri merupakan alat Infrastructure as Code (IaC) yang memungkinkan administrator mendefinisikan infrastruktur menggunakan kode, sehingga proses deployment menjadi lebih cepat, konsisten, dan mudah diotomatisasi.
Dengan AFT, perusahaan dapat:
- Membuat akun AWS secara otomatis.
- Menjalankan deployment Terraform ke berbagai akun.
- Mengelola konfigurasi secara terpusat.
- Memastikan standar infrastruktur diterapkan secara konsisten.
Mengapa LZA dan AFT Perlu Digabungkan?
Banyak organisasi menghadapi dilema antara kontrol dan fleksibilitas.
Di satu sisi, tim keamanan ingin memastikan seluruh akun AWS mengikuti standar keamanan perusahaan.
Di sisi lain, tim pengembang membutuhkan kebebasan untuk membangun dan mengelola infrastruktur menggunakan Terraform.
Integrasi antara LZA dan AFT memberikan solusi untuk kedua kebutuhan tersebut.
LZA berfungsi sebagai fondasi keamanan dan tata kelola, sedangkan AFT memungkinkan deployment Terraform secara otomatis ke seluruh akun AWS yang telah dikelola.
Dengan pendekatan ini, perusahaan dapat menjaga keamanan tanpa menghambat produktivitas tim.
Cara Kerja Solusi Ini
Dalam arsitektur yang diusulkan AWS, AFT diinstal ke dalam lingkungan AWS yang sudah dikelola oleh LZA.
Alurnya kurang lebih seperti berikut:
- LZA membuat dan mengelola akun AWS.
- Akun baru didaftarkan ke AFT.
- AFT menjalankan template Terraform secara otomatis.
- Infrastruktur yang dibutuhkan langsung diterapkan ke akun tersebut.
Dengan proses ini, perusahaan dapat membuat akun baru sekaligus menerapkan konfigurasi standar hanya dalam beberapa langkah.
Tahap 1: Membuat Akun Manajemen AFT
Langkah pertama adalah membuat akun khusus yang akan digunakan sebagai pusat pengelolaan AFT.
AWS merekomendasikan agar akun ini ditempatkan dalam Organizational Unit (OU) tersendiri agar lebih mudah dikelola.
Melalui konfigurasi LZA, administrator dapat:
- Membuat OU baru.
- Membuat akun AWS khusus untuk AFT.
- Menjalankan pipeline otomatis untuk menerapkan perubahan.
Setelah proses selesai, akun manajemen AFT siap digunakan.
Tahap 2: Menginstal AFT
Selanjutnya, administrator melakukan deployment AFT menggunakan Terraform.
Pada tahap ini, beberapa informasi penting perlu dimasukkan, seperti:
- ID akun AFT.
- ID akun Audit.
- ID akun Logging.
- Region utama AWS.
- ID akun AWS Control Tower.
Setelah konfigurasi selesai dan Terraform dijalankan, AWS akan membuat berbagai komponen pendukung seperti:
- AWS CodePipeline
- AWS CodeBuild
- Amazon S3 untuk penyimpanan state Terraform
Jika seluruh pipeline berhasil berjalan, maka instalasi AFT telah selesai.
Tahap 3: Membuat Akun AWS Baru
Setelah AFT tersedia, pembuatan akun baru tetap dilakukan melalui LZA.
Administrator hanya perlu menambahkan konfigurasi akun baru pada file konfigurasi LZA.
Setelah akun berhasil dibuat, akun tersebut kemudian didaftarkan ke AFT.
Saat proses registrasi selesai, AFT secara otomatis membuat pipeline yang bertugas menerapkan konfigurasi dan deployment Terraform ke akun tersebut.
Dengan cara ini, akun baru langsung mendapatkan konfigurasi yang sesuai standar perusahaan.
Tahap 4: Deployment Terraform Secara Otomatis
Setelah akun terdaftar, perusahaan dapat mulai mendistribusikan konfigurasi Terraform.
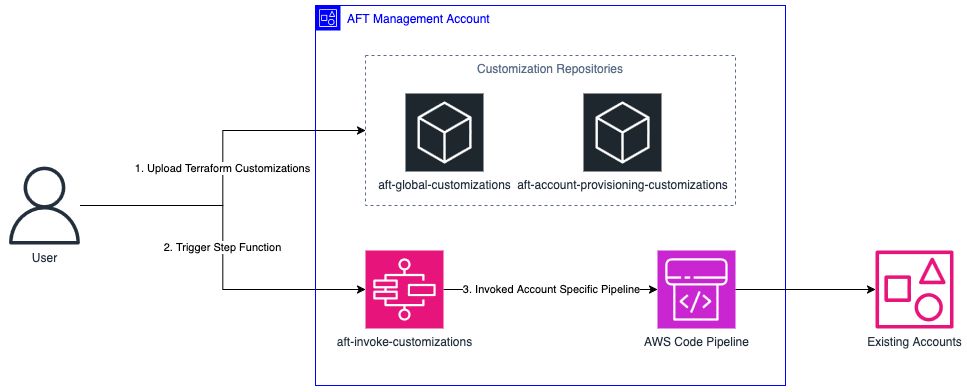
AFT mendukung dua jenis deployment:
Global Customization
Konfigurasi diterapkan ke seluruh akun AWS yang terdaftar.
Contohnya:
- Standar keamanan perusahaan.
- Monitoring dan logging.
- Konfigurasi jaringan dasar.
Account Customization
Konfigurasi hanya diterapkan ke akun tertentu.
Contohnya:
- Infrastruktur aplikasi khusus.
- Database untuk departemen tertentu.
- Resource yang hanya dibutuhkan oleh proyek tertentu.
Saat akun baru dibuat, AFT akan otomatis menjalankan pipeline untuk menerapkan seluruh konfigurasi yang relevan.
Keuntungan Integrasi LZA dan AFT
Menggabungkan LZA dan AFT memberikan berbagai manfaat bagi perusahaan, antara lain:
Keamanan yang Konsisten
Semua akun AWS mengikuti standar keamanan yang sama.
Otomatisasi yang Lebih Baik
Pembuatan akun dan deployment infrastruktur dapat dilakukan secara otomatis.
Skalabilitas Tinggi
Cocok untuk organisasi yang memiliki puluhan hingga ratusan akun AWS.
Mendukung Terraform
Tim DevOps tetap dapat menggunakan Terraform sebagai alat utama pengelolaan infrastruktur.
Mengurangi Kesalahan Manual
Karena seluruh proses dilakukan secara otomatis, risiko kesalahan konfigurasi dapat diminimalkan.
Kesimpulan
Mengelola lingkungan AWS dalam skala besar bukanlah tugas yang mudah. Perusahaan harus menjaga keseimbangan antara keamanan, tata kelola, dan fleksibilitas bagi tim pengembang.
Dengan mengintegrasikan Landing Zone Accelerator (LZA) dan Account Factory for Terraform (AFT), organisasi dapat memperoleh fondasi cloud yang aman sekaligus memberikan kebebasan kepada tim untuk menggunakan Terraform dalam membangun infrastruktur mereka.
Hasilnya adalah lingkungan AWS yang lebih terstandarisasi, mudah dikelola, dan siap mendukung pertumbuhan bisnis dalam jangka panjang. Bagi perusahaan yang sedang mengembangkan strategi cloud berskala besar, kombinasi LZA dan AFT dapat menjadi solusi yang sangat efektif untuk meningkatkan efisiensi operasional dan mempercepat deployment infrastruktur.
aws cloud Indonesia merupakan bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi aws cloud.
Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.