
Mengelola server yang berada di lingkungan cloud maupun on-premises sering kali menjadi tantangan bagi tim IT. Semakin banyak server yang digunakan, semakin sulit pula proses pemantauan, pengelolaan, dan pemeliharaannya. Untuk membantu mengatasi masalah ini, AWS menyediakan layanan bernama AWS Systems Manager (SSM) yang memungkinkan administrator mengelola server AWS maupun server lokal (on-premises) dari satu platform terpusat.
Artikel ini membahas bagaimana cara mengotomatiskan proses registrasi server hybrid ke AWS Systems Manager sehingga administrator tidak perlu lagi membuat dan mengelola kredensial aktivasi secara manual.
Apa Itu AWS Systems Manager?
AWS Systems Manager adalah layanan yang membantu tim IT mengelola infrastruktur secara terpusat. Dengan layanan ini, administrator dapat:
-
Memantau server dan virtual machine (VM)
-
Menjalankan perintah jarak jauh
-
Melakukan patching sistem operasi
-
Mengumpulkan inventaris perangkat
-
Mengotomatisasi tugas administrasi
Salah satu fitur pentingnya adalah kemampuan mengelola server on-premises dan virtual machine yang berada di luar AWS. Server tersebut disebut sebagai hybrid managed nodes.
Tantangan pada Hybrid Activation
Agar server lokal dapat dikelola oleh AWS Systems Manager, administrator harus membuat Hybrid Activation yang menghasilkan dua informasi penting:
-
Activation ID
-
Activation Code
Kedua informasi ini digunakan saat proses registrasi server ke AWS Systems Manager.
Masalahnya, Activation ID dan Activation Code memiliki batas penggunaan dan masa berlaku. Setelah batas tersebut tercapai, administrator harus:
-
Membuat activation baru secara manual.
-
Memperbarui konfigurasi server yang akan didaftarkan.
-
Menyebarkan kembali kredensial baru ke seluruh server.
Jika jumlah server mencapai puluhan atau ratusan, proses ini menjadi sangat merepotkan dan berisiko menimbulkan kesalahan konfigurasi.
Karena itu AWS menyediakan pendekatan otomatisasi untuk mengelola proses pembuatan dan distribusi Hybrid Activation.
Gambaran Solusi
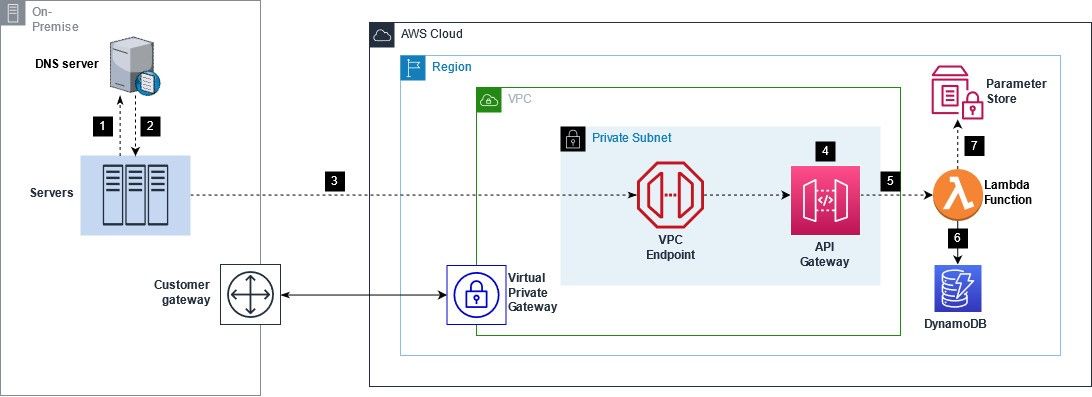
Solusi ini dibangun menggunakan AWS CloudFormation dan beberapa layanan AWS lainnya.
Tujuannya adalah membuat sistem yang secara otomatis:
-
Membuat Activation ID dan Activation Code baru jika diperlukan.
-
Menyimpan kredensial secara aman.
-
Menyediakan API yang dapat diakses server saat membutuhkan kredensial registrasi.
-
Mengurangi pekerjaan manual tim operasional.
Layanan AWS yang Digunakan
1. Amazon API Gateway
API Gateway digunakan untuk menyediakan endpoint API privat.
Ketika server on-premises mengirim permintaan (request), API ini akan mengembalikan:
-
Activation ID
-
Activation Code
yang masih aktif dan siap digunakan.
2. AWS Lambda
Lambda berfungsi sebagai otak dari solusi ini.
Tugasnya:
-
Memeriksa apakah activation masih berlaku.
-
Membuat activation baru jika activation lama sudah kedaluwarsa atau mencapai batas registrasi.
-
Mengirimkan Activation ID dan Code ke server yang meminta.
3. Amazon DynamoDB
DynamoDB digunakan untuk menyimpan status proses.
Saat ada permintaan dari server:
-
Status diubah menjadi Locked.
-
Setelah selesai diproses, status kembali menjadi Unlocked.
Cara ini mencegah konflik jika banyak server meminta activation secara bersamaan.
4. AWS Systems Manager Parameter Store
Parameter Store digunakan untuk menyimpan Activation ID dan Activation Code secara aman.
5. Amazon VPC Endpoint
VPC Endpoint memungkinkan API Gateway diakses secara privat dari jaringan internal perusahaan tanpa harus membuka akses ke internet publik.
Cara Kerja Solusi
Secara sederhana, alurnya sebagai berikut:
-
Server on-premises mengirim request ke API Gateway.
-
DNS internal mengarahkan request ke VPC Endpoint.
-
API Gateway menerima request.
-
API Gateway memverifikasi bahwa request berasal dari jaringan yang diizinkan.
-
Request diteruskan ke AWS Lambda.
-
Lambda mengunci status di DynamoDB.
-
Lambda mengambil Activation ID dan Code dari Parameter Store.
-
Jika activation sudah tidak valid, Lambda membuat activation baru secara otomatis.
-
Informasi activation dikirim kembali ke server.
-
Status di DynamoDB dikembalikan menjadi Unlock.
Hasilnya, server selalu mendapatkan kredensial yang valid tanpa campur tangan administrator.
Langkah Implementasi
Langkah 1: Membuat VPC Endpoint
Pertama, buat VPC Endpoint untuk API Gateway menggunakan AWS CloudFormation.
VPC Endpoint ini memungkinkan akses privat dari jaringan internal ke API Gateway.
Setelah stack CloudFormation selesai dibuat, simpan VPC Endpoint ID yang dihasilkan karena akan digunakan pada tahap berikutnya.
Langkah 2: Membuat KMS Key
Selanjutnya buat AWS Key Management Service (KMS) Key.
KMS digunakan untuk mengenkripsi data yang disimpan di Parameter Store, termasuk:
-
Activation ID
-
Activation Code
Dengan demikian informasi sensitif tetap aman.
Langkah 3: Membuat API Gateway dan Lambda
Tahap berikutnya adalah menjalankan template CloudFormation kedua yang akan membuat:
-
API Gateway
-
Lambda Function
-
DynamoDB Table
-
Parameter Store Configuration
-
CloudWatch Logs
Setelah deployment selesai, CloudFormation akan menampilkan API Gateway Invoke URL.
URL inilah yang nantinya digunakan server untuk meminta Activation ID dan Activation Code secara otomatis.
Contoh Penggunaan pada Linux
Ketika server Linux baru dinyalakan, script instalasi dapat langsung memanggil API tersebut menggunakan perintah:
curl https://api-url
API akan mengembalikan data seperti:
{
  "ActivationId": "xxxx-xxxx-xxxx",
  "ActivationCode": "abcd1234"
}
Script kemudian:
-
Mengunduh SSM Agent.
-
Menginstal SSM Agent.
-
Menggunakan Activation ID dan Code yang diterima.
-
Mendaftarkan server ke AWS Systems Manager.
Semua proses berlangsung otomatis.
Contoh Penggunaan pada Windows
Pada Windows Server, proses yang sama dapat dilakukan menggunakan PowerShell.
Script PowerShell akan:
-
Mengambil Activation ID dan Code dari API.
-
Mengunduh installer SSM Agent.
-
Menginstal agent.
-
Melakukan registrasi ke AWS Systems Manager.
Administrator tidak perlu memasukkan kredensial secara manual.
Keuntungan Solusi Ini
Dengan mengotomatiskan proses Hybrid Activation, organisasi mendapatkan beberapa manfaat besar:
Mengurangi pekerjaan manual
Tim operasional tidak perlu lagi membuat activation secara berkala.
Mengurangi risiko kesalahan
Kredensial selalu diperbarui secara otomatis sehingga mengurangi kemungkinan salah konfigurasi.
Lebih aman
Activation disimpan menggunakan Parameter Store dan dienkripsi dengan AWS KMS.
Mudah diskalakan
Ketika jumlah server bertambah, proses registrasi tetap berjalan otomatis tanpa perubahan besar.
Mendukung lingkungan hybrid
Baik server di AWS maupun server on-premises dapat dikelola dari satu platform yang sama.
Kesimpulan
AWS Systems Manager merupakan solusi yang sangat membantu dalam mengelola lingkungan hybrid yang terdiri dari server cloud dan on-premises. Namun, pengelolaan Hybrid Activation secara manual sering menjadi kendala karena kredensial memiliki batas penggunaan dan masa berlaku.
Dengan memanfaatkan kombinasi AWS CloudFormation, API Gateway, Lambda, DynamoDB, Parameter Store, dan KMS, perusahaan dapat mengotomatiskan seluruh proses pembuatan dan distribusi Activation ID serta Activation Code. Hasilnya, registrasi server menjadi lebih cepat, aman, dan efisien, sekaligus mengurangi beban operasional tim IT dalam mengelola infrastruktur skala besar.
aws cloud Indonesia merupakan bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi aws cloud.
Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.